
Обновлена 9 ноября 2026 г. в 13:01
Обработка запросов
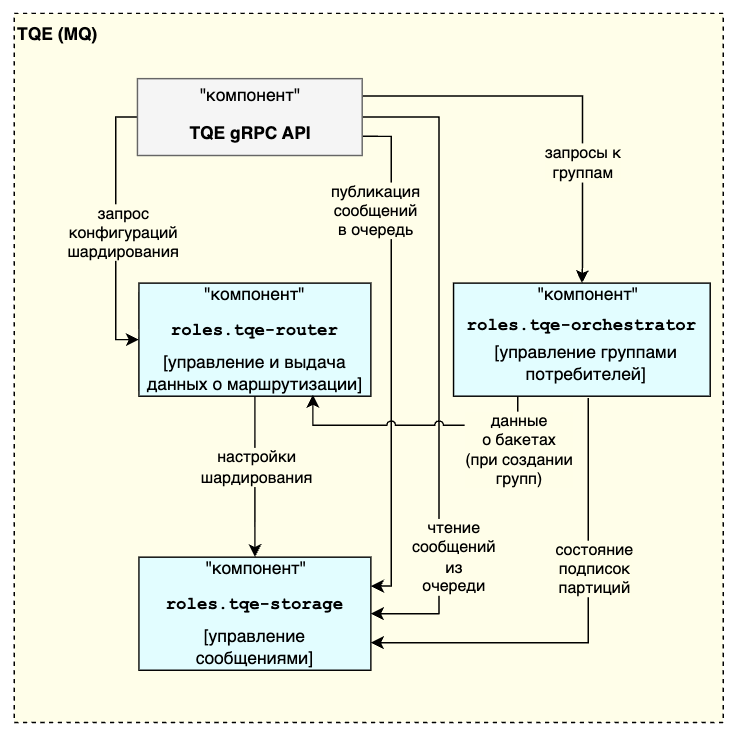
При запуске TQE(MQ), API запрашивает конфигурацию шардирования у компонента roles.tqe-router.
Каждое gRPC-сообщение проходит аутентификацию и авторизацию. Клиент передает логин и пароль по TLS, gRPC API сверяет их и проверяет, есть ли у клиента право на нужную очередь. Проверка выполняется по следующим данным авторизации:
user— учетная запись клиента gRPC API.secret— данные о пароле пользователя, которые хранятся отдельно, в виде bcrypt-хэша.role— набор прав (tqe.produce,tqe.consume,tqe.admin).
Обработка запроса от клиента включает следующие этапы:
- Запрос на чтение или публикацию сообщения поступает от потребителя в gRPC API и проходит аутентификацию и авторизацию.
- API отправляет запрос в компонент
roles.tqe-storageнужного набора реплик. - Для запросов, связанных с группами потребителей, API дополнительно обращается к
roles.tqe-orchestrator, чтобы через него получить информацию:- обо всех бакетах. При создании группы
roles.tqe-orchestratorзапрашивает эту информацию уroles.tqe-router. - о состоянии подписок партиций. При создании группы
потребителей
roles.tqe-orchestratorзапрашивает эту информацию уroles.tqe-storage.
- обо всех бакетах. При создании группы
Благодаря тому, что маршрутизация выполняется на стороне API, клиенту не нужно знать о внутренней структуре шардирования — он просто отправляет сообщение в систему.
Роли могут быть развернуты как на одном узле, так и на разных.
Была ли статья полезна?